
Gatekeeper 1.2: წვდომა IP-მისამართით, ოფისის ქსელი შესვლის გარეშე
გამოქვეყნდა · კითხვის დრო: 5 წთ
სტატიის მოსმენა · კითხულობს ხელოვნური ინტელექტის ხმა
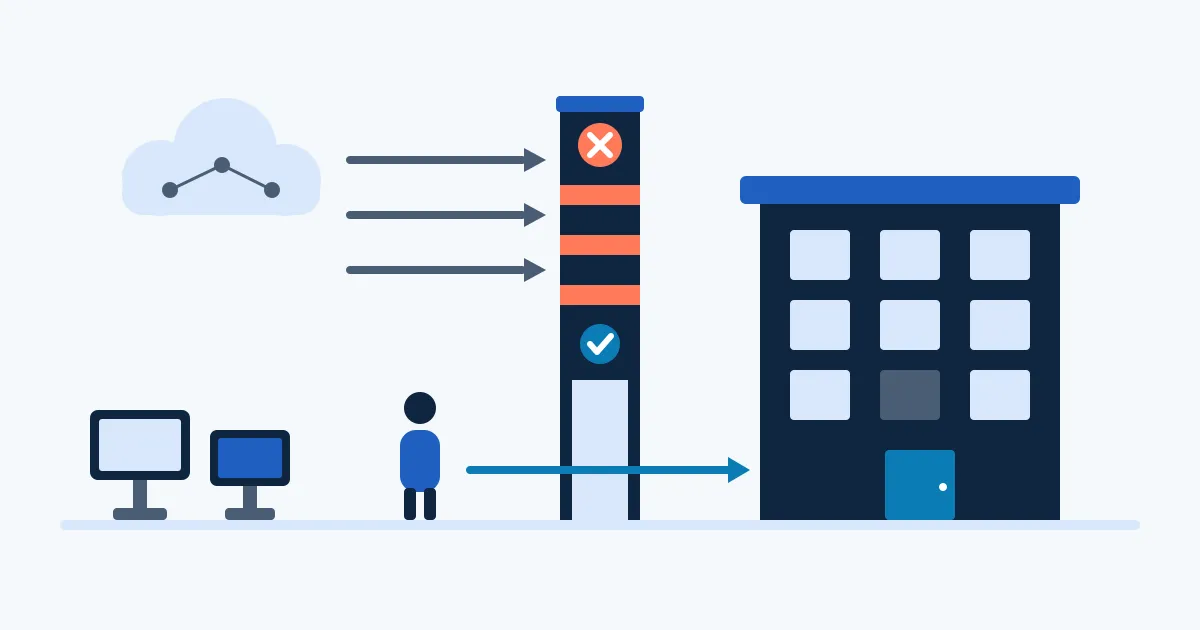
Gatekeeper არის მცირე ღია კოდის სერვისი, რომელიც რევერს-პროქსის უკან დგას და შიდა გვერდებზე მხოლოდ იმას უშვებს, ვინც შესვლა გაიარა: ერთჯერადი კოდით ელფოსტაზე ან OpenID Connect-ით. როგორ მუშაობს ის ზოგადად, აღწერილია პირველ სტატიაში.
2026 წლის 13 ნოემბერს გამოვიდა ვერსია 1.2.0. მან დაამატა ორი პარამეტრი: ip_allow და ip_deny. პირველით ცნობილ ქსელს, მაგალითად ოფისის ქსელს, შესვლის გარეშე შეგიძლიათ შეუშვათ; მეორით არასასურველი ქსელები სრულად იკეტება, ამასთან დაბლოკვას ყოველთვის უპირატესობა აქვს. ამავე დროს ვერსიებმა 1.1.2 და 1.1.3 დახურეს უსაფრთხოების ცნობილი ხარვეზები ბიბლიოთეკებსა და Go-ს ვერსიაში, რომელსაც Gatekeeper იყენებს. 1.2-ზე გადასვლით ორივე გამოსწორებას მიიღებთ. არსებული მორგების შეცვლა ამისთვის საჭირო არ არის: პროექტი მინორულ ვერსიას მაშინ ზრდის, როცა რაიმე ემატება და ცვლილება არ მოითხოვება.
მისამართები და ქსელები მოკლედ
IPv4-მისამართი ოთხი რიცხვისგან შედგება, წერტილებით გამოყოფილი. IPv6-მისამართი გაცილებით გრძელია და ორწერტილებს შეიცავს. ორივე სახეს ip_allow და ip_deny იღებს, როგორც ცალკეულ მისამართს, ისე მთელ ქსელს.
ქსელს წერენ ასე: მისამართი, ირიბი ხაზი და რიცხვი. IPv4-ში რიცხვი 0-დან 32-მდეა და გვიჩვენებს, რამდენი წამყვანი ბიტია დაფიქსირებული. მაგალითად, 203.0.113.0/24 ფიქსირებს პირველ სამ რიცხვს და მოიცავს მისამართებს 203.0.113.0-დან 203.0.113.255-მდე. ცალკეული მისამართი იწერება როგორც /32, მაგალითად 203.0.113.25/32. IPv6-ის პრეფიქსები იმავე წესით იწერება: მისამართი, ირიბი ხაზი და პრეფიქსის სიგრძე, ანუ იმ წამყვანი ბიტების რაოდენობა, რომლებიც პრეფიქსს ქმნის. მაგალითად, 2001:db8:1234::/48.
ამ სტატიის მისამართები განზრახ აღებულია დოკუმენტაციისთვის დაცული დიაპაზონებიდან: RFC 5737 ამ მიზნით ითვალისწინებს 192.0.2.0/24, 198.51.100.0/24 და 203.0.113.0/24 ბლოკებს, RFC 3849 კი — IPv6-პრეფიქსს 2001:DB8::/32. ამ ბლოკების მისამართები საჯარო ინტერნეტში არ უნდა ჩნდებოდეს, ამიტომ ისინი მაგალითებისთვის უსაფრთხოა.
ip_allow: ოფისის ქსელი შესვლის გარეშე
ip_allow-ში ჩაწერილი მისამართი ან ქსელი შესვლის გარეშე გადის. ვთქვათ, თქვენი ოფისის ქსელია 203.0.113.0/24. თუ მას ip_allow-ში ჩაწერთ, კოლეგა, რომლის მოთხოვნაც ოფისის ქსელიდან მოდის, პირდაპირ ხსნის შიდა გვერდს: არც შესვლის გვერდი ჩნდება და არც კოდის ელფოსტა იგზავნება.
პარამეტრი ორი ადგილას შეიძლება მიუთითოთ. ზედა დონეზე ის ყველა ჰოსტზე მოქმედებს, ჰოსტის ჩანაწერში კი მხოლოდ იმ ჰოსტზე. ასე შეგიძლიათ, მაგალითად, ოფისის ქსელი მხოლოდ ანგარიშებისთვის გახსნათ, წინასწარი ვერსიების გვერდი კი ისევ დახურული დატოვოთ.
ერთ დეტალს ყურადღება სჭირდება: ასეთი მოთხოვნა გადის შესული მომხმარებლის გარეშე, ამიტომ Gatekeeper მასზე X-Gatekeeper-User სათაურს არ ადგენს. თუ თქვენი აპლიკაცია ამ სათაურს კითხულობს, მან ისეთი მოთხოვნაც უნდა გაუძლოს, რომელშიც ეს სათაური არ არის.
ip_deny: არასასურველი ქსელები ყველა გზაზე დაბლოკილია
ip_deny საპირისპიროს აკეთებს. მასში ჩაწერილი მისამართი ყველა გზაზე პასუხად 403-ს იღებს: არ არის შესვლის გვერდი, არ იგზავნება კოდის ელფოსტა და არ ითვლება, რა სესია აქვს მოთხოვნას. ქსელი, მაგალითად 198.51.100.0/24, ასე სრულად გამოირთვება.
თუ ერთი და იგივე მისამართი ორივე სიაშია, გადამწყვეტი ip_deny-ია. ეს გონივრული წესია: ფართო ip_allow-ჩანაწერი, რომელიც შეიძლება ზედმეტად გაიწეროს, ვერასდროს გახსნის იმას, რასაც ip_deny კეტავს. რომელი ქსელი ითვლება არასასურველად, თქვენი გადასაწყვეტია; Gatekeeper მხოლოდ იმას ასრულებს, რასაც ჩაწერთ.
საჭირო არ არის ამის აღრევა მოთხოვნების სიხშირის შეზღუდვასთან. ის Gatekeeper-ში უკვე ვერსია 1.0.0-იდან არსებობს და მოქმედებს კლიენტის მისამართის მიხედვით: IPv6-ისთვის /64-ის მიხედვით, ხოლო მთელი /48 ქსელი არაუმეტეს 16-ჯერ. ip_deny კი არ ზღუდავს, არამედ საერთოდ კეტავს.
მხოლოდ ის მისამართი ითვლება, რომელსაც სანდო პროქსი ასახელებს
ორივე სია მხოლოდ იმ კლიენტის მისამართს აფასებს, რომელსაც სანდო პროქსი გადასცემს. ეს გადამწყვეტი პირობაა. Gatekeeper რევერს-პროქსის უკან დგას და თავად კლიენტს პირდაპირ ვერ ხედავს; ის მისამართს პროქსისგან იღებს. თუ ამ მისამართის გაყალბება შეიძლება, ორივე სია უაზრო ხდება.
გაყალბების მაგალითი ასეთია. მოთხოვნას ხშირად ახლავს X-Forwarded-For სათაური, რომელშიც მისამართების ჯაჭვია. თავდამსხმელი სათაურის დასაწყისში გამოგონილ მისამართს წერს, სანდო პროქსი კი ბოლოში ნამდვილს უმატებს. კოდი, რომელიც ჯაჭვის პირველ, მარცხენა ჩანაწერს კითხულობს, გაყალბებულ მისამართს აიღებს. MDN ამიტომ ამბობს: X-Forwarded-For-ის ყველა უსაფრთხოებასთან დაკავშირებული გამოყენება, მაგალითად სიხშირის შეზღუდვა ან IP-ზე დაფუძნებული წვდომის კონტროლი, მხოლოდ იმ მისამართებს უნდა ეყრდნობოდეს, რომლებიც სანდო პროქსიმ დაამატა; სათაურის დანარჩენი ნაწილი შეიძლება გაყალბებული იყოს. არასანდო მნიშვნელობებმა შეიძლება წვდომის კონტროლის გვერდის ავლა გამოიწვიოს.
მეორე საფრთხე ისაა, თუ სერვისს ინტერნეტიდან პირდაპირ მიწვდებიან. MDN-ის თანახმად, თუ სერვერთან პირდაპირი კავშირია შესაძლებელი, სანდო რევერს-პროქსის არსებობის შემთხვევაშიც კი, X-Forwarded-For-ის არც ერთი ნაწილი ვერ ჩაითვლება სანდოდ. ამიტომ დაცულ სერვისზე წვდომა მხოლოდ რევერს-პროქსის გავლით უნდა იყოს შესაძლებელი.
ორივე გავრცელებული რევერს-პროქსი ამისთვის საკუთარ პარამეტრებს გვთავაზობს:
nginx-ში set_real_ip_from განსაზღვრავს სანდო მისამართებს, რომლებიც, დოკუმენტაციის სიტყვებით, ცნობილია როგორც სწორი ჩანაცვლებითი მისამართების გამგზავნები. შეგიძლიათ მიუთითოთ მისამართი ან CIDR-დიაპაზონი. real_ip_header კი ასახელებს სათაურს, რომლის მნიშვნელობაც კლიენტის მისამართს ცვლის; ნაგულისხმევი მნიშვნელობა X-Real-IP-ია.
Traefik-ში forwardedHeaders.trustedIPs განსაზღვრავს IP-მისამართებს ან CIDR-დიაპაზონებს, საიდანაც Traefik X-Forwarded-* სათაურებს ენდობა. forwardedHeaders.insecure ამ სათაურებს ყოველთვის ენდობა; დოკუმენტაცია მას მხოლოდ ტესტებისთვის გვირჩევს და არა საწარმოო გარემოსთვის.
ეს რევერს-პროქსის პარამეტრებია და არა Gatekeeper-ისა. ისინი სწორად უნდა იყოს მორგებული, რათა ip_allow და ip_deny რეალურ კლიენტს ხედავდეს.
უპირობო გატარება არ არსებობს: 0.0.0.0/0 და ::/0
ip_allow-ში უარყოფილია ჩანაწერები 0.0.0.0/0 და ::/0. პირველი ყველა IPv4-მისამართს ნიშნავს, მეორე — ყველა IPv6-მისამართს. ირიბი ხაზის შემდეგ რიცხვი გვეუბნება, რამდენი წამყვანი ბიტია დაფიქსირებული; 0-ის შემთხვევაში არც ერთი, ამიტომ ქსელი ყველა მისამართს მოიცავს.
ასეთი ჩანაწერი ip_allow-ში შესვლას ყველასთვის გააუქმებდა. Gatekeeper მას არ იღებს, ასე რომ ერთი შეცდომით, მაგალითად ირიბი ხაზის შემდეგ რიცხვის შეცდომით ჩაწერით, დაცული გვერდი ინტერნეტისთვის მთლიანად ვერ გაიხსნება.
უსაფრთხოების გამოსწორებები ვერსიებში 1.1.2 და 1.1.3
ვერსია 1.1.2 (2026 წლის 3 ნოემბერი) go-jose ბიბლიოთეკას 4.1.8-მდე ანახლებს. ის ხურავს სამ შეტყობინებას, რომლებიც 4.1.4 ვერსიას შეეხო. GHSA-mgcc-cww5-fp2q (მაღალი სიმძიმე) აღწერს მომსახურების შეფერხებას RSA-გასაღებების ნაკრების დამუშავებისას. GHSA-vvm8-gf78-28g4 და GHSA-4w3g-jfj2-cw2q (საშუალო სიმძიმე) ეხება პანიკებს JSON-ის დამუშავებისა და CBC-HMAC-ის დამუშავებისას. ერთი გასათვალისწინებელი რამ: go-jose 4.1.6-დან პროვაიდერის გასაღებების ნაკრებში RSA-გასაღები მაქსიმუმ 4096 ბიტიანი შეიძლება იყოს. გავრცელებული პროვაიდერი იყენებს 2048-ს ან 4096-ს.
ვერსია 1.1.3 (2026 წლის 13 ნოემბერი) გადადის Go 1.27.4-ზე. ის ხურავს GO-2026-6859-ს net/http-ში: HTTP/1 სერვერის ავარიას MaxBytesReader-ში მოქცეული რბოლის გამო. govulncheck ამას Gatekeeper-ის კოდის გზებზე აფიქსირებს. ამას ემატება უსაფრთხოების საკითხები go ბრძანებაში, კომპილატორსა და ლინკერში.
აღნიშნული ორი გამოსწორება ვერსია 1.2-ში უკვე შედის. Docker-იმიჯები ყოველი გამოშვებისთვის იქმნება ტეგებით X.Y.Z, X.Y და X, ტეგი latest კი გადაინაცვლებს. ისინი Docker Hub-სა და GitLab-ის რეესტრში ხელმისაწვდომია linux/amd64 და linux/arm64 არქიტექტურებისთვის.
შემოწმების სია ჩართვამდე
- ჩაიწერეთ ოფისის ქსელი პრეფიქსით, მაგალითად 203.0.113.0/24, და გადაწყვიტეთ, რომელი ქსელები უნდა დაიბლოკოს.
- დარწმუნდით, რომ დაცულ სერვისს მხოლოდ რევერს-პროქსის გავლით მიწვდებიან და პირდაპირ ინტერნეტიდან მისი მისამართი ხელმისაწვდომი არ არის.
- შეამოწმეთ, რომ რევერს-პროქსი გადაგზავნილ სათაურებს მხოლოდ ცნობილი პროქსებისგან იღებს: nginx-ში set_real_ip_from, Traefik-ში forwardedHeaders.trustedIPs. Traefik-ის forwardedHeaders.insecure რეჟიმი საწარმოო გარემოში არ უნდა იყოს ჩართული.
- დარწმუნდით, რომ Gatekeeper-ის უკან მდგომი აპლიკაცია იმ მოთხოვნებსაც უმკლავდება, რომლებზეც X-Gatekeeper-User სათაური არ არის.
- გადატვირთვამდე გაუშვით gatekeeper check, რათა მორგება წინასწარ შემოწმდეს.
- განაახლეთ 1.2-ზე.
როგორ გეხმარებათ epicsoft
epicsoft-ის ჰოსტინგი შიდა გვერდებზე წვდომის კონტროლს მოიცავს (ჰოსტინგი). Gatekeeper-ს ჩვენ თვითონაც ვიყენებთ: ის იცავს ჩვენი ვებგვერდების Lighthouse და SEO ანგარიშებს და ახალი ვერსიების წინასწარ ნახვას. სიამოვნებით მოვარგებთ თქვენს გვერდებსაც, როგორც ეს პირველ სტატიაშია აღწერილი.
წყაროები
- Gatekeeper-ის CHANGELOG: ip_allow და ip_deny, 403, დაბლოკვის უპირატესობა, 0.0.0.0/0 და ::/0, ვერსიები 1.1.2, 1.1.3 და 1.2.0, იმიჯების ტეგები, სიხშირის შეზღუდვა
- epicsoft: Gatekeeper: რა არის Gatekeeper, nginx-ისა და Traefik-ის გამოძახება, შესვლის გზები, gatekeeper check
- RFC 4632 (CIDR): IPv4-ქსელის ჩაწერა ირიბი ხაზით
- RFC 4291: IPv6-პრეფიქსის ჩაწერა
- RFC 5737: IPv4-ბლოკები დოკუმენტაციისთვის
- RFC 3849: IPv6-პრეფიქსი 2001:DB8::/32 დოკუმენტაციისთვის
- MDN: X-Forwarded-For: სანდო პროქსის მისამართები, გაყალბების რისკი, პირდაპირი წვდომა
- Crawlex: X-Forwarded-For-ის ჯაჭვი: როგორ მუშაობს გაყალბება
- nginx: ngx_http_realip_module: set_real_ip_from და real_ip_header
- Traefik: EntryPoints: forwardedHeaders.trustedIPs და forwardedHeaders.insecure